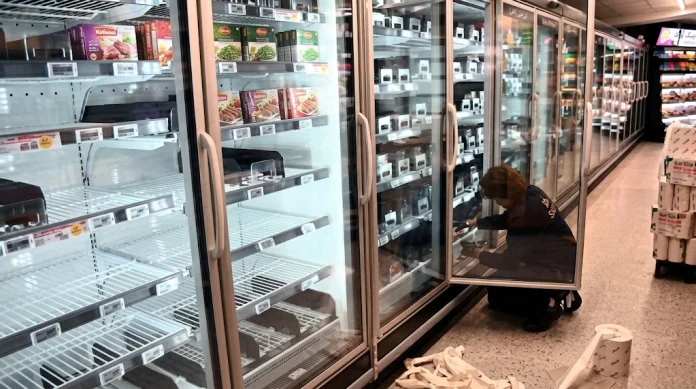


سپر مارکیٹ کے فریزر پر ہیکرز کا کنٹرول حاصل کرنا، جیسا کہ حالیہ یورپی واقعات میں دیکھا گیا ہے، اس بات کا ایک تشویشناک مظاہرہ ہے کہ جدید ٹیکنالوجی کتنی غیر محفوظ ہو سکتی ہے۔ یہ واقعہ صرف منجمد خوراک کے نقصان کا باعث نہیں بنا بلکہ اس نے جسمانی اور صنعتی نظاموں پر سائبر حملوں کے ممکنہ تباہ کن اثرات کے بارے میں سنگین سوالات بھی کھڑے کیے ہیں۔ جب فریزر کا درجہ حرارت 50 ڈگری تک پہنچ جاتا ہے اور خوراک کی ترسیل متاثر ہوتی ہے، تو یہ واضح ہو جاتا ہے کہ سائبر خطرات اب صرف ورچوئل دنیا تک محدود نہیں ہیں۔
آج کے تیزی سے مربوط دنیا میں، انٹرنیٹ آف تھنگز (IoT) ڈیوائسز کی بڑھتی ہوئی تعداد – سمارٹ ہوم آلات سے لے کر صنعتی سینسرز تک – سائبر مجرموں کے لیے حملے کی سطح کو بڑھا رہی ہے۔ 2024 میں IoT سیکیورٹی حملوں میں 107 فیصد کا اضافہ دیکھا گیا ہے، جو ان ڈیوائسز میں ناکافی حفاظتی اقدامات کی وجہ سے ہے۔ یہ صورتحال ہر فرد، کاروبار اور حکومت کے لیے ایک اہم چیلنج پیش کرتی ہے کہ وہ اپنی ڈیجیٹل موجودگی کو کیسے محفوظ رکھے۔
کیش پٹیل، ایف بی آئی میں تطہیر اور امریکی قومی سلامتی
انٹرنیٹ آف تھنگز (IoT) کا بڑھتا ہوا خطرہ
انٹرنیٹ آف تھنگز (IoT) نے ہمارے رہنے اور کام کرنے کے طریقے کو بدل دیا ہے۔ سمارٹ ریفریجریٹرز، سیکورٹی کیمرے، تھرموسٹیٹ، اور دیگر منسلک آلات اب ہماری زندگی کا حصہ ہیں۔ تاہم، ان آلات کی بڑھتی ہوئی تعداد کے ساتھ، سیکیورٹی کے خطرات بھی بڑھ گئے ہیں، کیونکہ اکثر ان میں ڈیفالٹ پاس ورڈز اور کمزور تصدیقی طریقہ کار ہوتے ہیں۔
2024 میں، IoT ڈیوائسز پر حملوں میں نمایاں اضافہ دیکھا گیا ہے۔ ہیکرز کمزور پروٹوکولز، پرانے سیکیورٹی پیچز، اور ناکافی نیٹ ورک سیگمنٹیشن کا فائدہ اٹھا کر ان سسٹمز میں داخل ہوتے ہیں۔ اس کے نتیجے میں ڈیٹا چوری، رازداری کی خلاف ورزی، اور جسمانی نظاموں میں خلل پڑ سکتا ہے۔
جیما سیکیورٹی خطرات کا تدارک کیسے کریں
سمارٹ شہروں میں، IoT سسٹمز ٹرانسپورٹیشن، یوٹیلیٹیز اور عوامی تحفظ کے لیے ذمہ دار ہوتے ہیں۔ ایک DDoS حملے نے ایک بڑے سمارٹ شہر میں ٹریفک لائٹس اور نگرانی کیمروں کو آف لائن کر دیا تھا، جس سے ٹریفک جام اور عوامی تحفظ کے خدشات پیدا ہوئے۔ یہ واقعات اس بات کی نشاندہی کرتے ہیں کہ IoT سیکیورٹی کو ترجیح دینا کتنا اہم ہے۔
- کمزور پاس ورڈز اور ڈیفالٹ سیٹنگز: بہت سے IoT آلات کمزور یا ڈیفالٹ پاس ورڈز کے ساتھ آتے ہیں، جنہیں ہیکرز آسانی سے ہیک کر سکتے ہیں۔
- پرانے سافٹ ویئر اور فرم ویئر: باقاعدگی سے اپ ڈیٹس کی کمی آلات کو معلوم کمزوریوں کے لیے کھلا چھوڑ دیتی ہے۔
- ناکافی انکرپشن: ڈیٹا کو ٹرانسمیشن اور اسٹوریج کے دوران انکرپٹ نہ کرنا اسے چوری ہونے کے خطرے سے دوچار کرتا ہے۔
- نیٹ ورک سیگمنٹیشن کی کمی: اگر ایک IoT ڈیوائس ہیک ہو جائے تو وہ پورے نیٹ ورک تک رسائی کا راستہ بن سکتی ہے۔
پٹرول اور مٹی کے تیل کی قیمتوں پر سائبر حملے کا ممکنہ اثر
کریٹیکل انفراسٹرکچر پر سائبر حملے اور ان کے نتائج
کریٹیکل انفراسٹرکچر، جس میں توانائی، پانی، نقل و حمل اور مالیاتی نظام شامل ہیں، سائبر حملوں کا سب سے بڑا ہدف ہیں۔ ان نظاموں کو ہیک کرنا بڑے پیمانے پر تباہی اور افراتفری کا باعث بن سکتا ہے۔ ایک سائبر حملے سے بجلی کا نظام ٹھپ ہو سکتا ہے، جیسا کہ ورلڈ اکنامک فورم کی “گلوبل رسک رپورٹ” میں کہا گیا ہے کہ “کریٹیکل انفراسٹرکچر پر سائبر حملے” دنیا کا سب سے بڑا خطرہ ہیں۔
پاکستان میں بھی حکومتی اداروں کو سائبر حملوں کا سامنا کرنا پڑا ہے، جس میں ایف بی آر کے ڈیٹا سینٹر پر حملہ بھی شامل ہے۔ ایسے حملے قومی سلامتی اور معیشت کے لیے سنگین خطرہ بنتے ہیں۔ یہ ظاہر کرتا ہے کہ سائبر دفاعی نظام کو مضبوط بنانا کتنا ضروری ہے۔
اسرائیل ایران کشیدگی: کثیر الجہتی جنگ میں سائبر حملوں کا کردار
| خطرہ کا شعبہ | ممکنہ سائبر حملہ | ممکنہ اثرات |
|---|---|---|
| توانائی کا شعبہ | پاور گرڈ ہیکنگ، آئل پائپ لائنز کا کنٹرول | بجلی کی بندش، ایندھن کی فراہمی میں خلل، بڑے پیمانے پر معاشی نقصان |
| مالیاتی نظام | بینکنگ سرورز کی خلاف ورزی، اسٹاک مارکیٹ میں ہیرا پھیری | مالیاتی فراڈ، معاشی عدم استحکام، عوامی اعتماد کا خاتمہ |
| صحت کا شعبہ | ہسپتال کے نظام پر رینسم ویئر، طبی آلات پر کنٹرول | مریضوں کی دیکھ بھال میں خلل، ڈیٹا چوری، جان کا خطرہ |
| ٹرانسپورٹیشن | ایئر ٹریفک کنٹرول میں مداخلت، ریل سگنلنگ سسٹم ہیکنگ | حادثات، بڑے پیمانے پر نقل و حرکت میں خلل، سپلائی چین کے مسائل |
ڈیٹا پرائیویسی اور ذاتی معلومات کا تحفظ
آج کے ڈیجیٹل دور میں، ہماری ذاتی معلومات کی پرائیویسی ایک انتہائی سنگین مسئلہ بن چکی ہے۔ کمپنیاں ہمارے ڈیٹا کو جمع کر کے ہماری عادات، دلچسپیوں اور رویوں کا ایک مکمل خاکہ تیار کرتی ہیں، جسے اشتہارات اور دیگر مقاصد کے لیے استعمال کیا جاتا ہے۔ اکثر صارفین کو یہ علم ہی نہیں ہوتا کہ ان کی کون سی معلومات کہاں جا رہی ہے۔
ڈیٹا پرائیویسی کا مسئلہ اس وقت مزید سنگین ہو جاتا ہے جب یہ معلومات لیک ہو جائے یا غلط ہاتھوں میں پہنچ جائے۔ فون نمبرز، شناختی معلومات کی غیر قانونی فروخت، اسپام کالز، بلیک میلنگ اور شناخت کی چوری جیسے مسائل اسی کا نتیجہ ہیں۔ یہ واقعات نہ صرف افراد کے لیے مالی نقصان کا باعث بنتے ہیں بلکہ ان کی ذاتی زندگی اور ذہنی سکون پر بھی منفی اثرات مرتب کرتے ہیں۔
روس-ایران اسٹریٹیجک اتحاد میں سائبر سیکیورٹی کے خدشات
اس مسئلے سے نمٹنے کے لیے، بہت سے ممالک میں ڈیٹا پروٹیکشن قوانین وضع کیے جا رہے ہیں، جیسے کہ جنرل ڈیٹا پروٹیکشن ریگولیشن (GDPR)۔ یہ قوانین کمپنیوں کو پابند کرتے ہیں کہ وہ صارفین کے ڈیٹا کو محفوظ رکھیں اور انہیں اپنی معلومات پر کنٹرول فراہم کریں۔ ایک مضبوط پاس ورڈ بنانا اور مشکوک لنکس پر کلک نہ کرنا بنیادی حفاظتی اقدامات ہیں جو ہر فرد کو اپنانے چاہئیں۔
جدید سائبر خطرات اور بلیک ہول جیسی کمزوریاں
مصنوعی ذہانت (AI) اور سائبر سیکیورٹی کا دوہرا تلوار
مصنوعی ذہانت (AI) کا بڑھتا ہوا استعمال سائبر سیکیورٹی کے منظر نامے کو مکمل طور پر تبدیل کر رہا ہے۔ ایک طرف، AI سائبر حملوں کو مزید پیچیدہ اور خودکار بنانے میں ہیکرز کی مدد کر رہا ہے، جیسے کہ AI سے چلنے والے فشنگ حملے اور ڈیپ فیک۔ یہ حملے زیادہ حقیقت پسندانہ اور ذاتی نوعیت کے ہوتے ہیں، جس سے صارفین کے لیے انہیں پہچاننا مشکل ہو جاتا ہے۔
دوسری طرف، AI سائبر دفاع کے لیے ایک طاقتور ہتھیار بھی ثابت ہو رہا ہے۔ یہ حقیقی وقت میں غیر معمولی سرگرمیوں کا پتہ لگانے، سمارٹ تصدیق فراہم کرنے، اور خودکار طور پر واقعات کا جواب دینے میں مدد کر سکتا ہے۔ AI اور مشین لرننگ کے ذریعے، سیکیورٹی ٹیمیں خطرات کا تیزی سے پتہ لگا سکتی ہیں اور انہیں بے اثر کر سکتی ہیں۔
مصنوعی ذہانت اور گھروں میں جاسوسی کے خطرات
تاہم، AI کو نافذ کرنے کے لیے سائبر سیکیورٹی ماہرین کی شدید کمی کا سامنا ہے، جو اس ابھرتی ہوئی ٹیکنالوجی کے چیلنجوں کو مزید بڑھا رہا ہے۔ کمپنیوں کو اپنے ملازمین کو AI سے متعلق سائبر خطرات اور حفاظتی اقدامات کے بارے میں تربیت دینے کی ضرورت ہے تاکہ وہ اس دوہری تلوار سے مؤثر طریقے سے نمٹ سکیں۔
چین اور امریکہ: ٹیکنالوجی کی کشمکش اور سائبر سیکیورٹی
سائبر سیکیورٹی میں بڑھتی ہوئی انسانی کمزوریاں
کسی بھی سائبر سیکیورٹی دفاعی نظام میں انسان سب سے کمزور کڑی ہوتا ہے۔ فشنگ حملے، جن میں صارفین کو دھوکہ دے کر حساس معلومات حاصل کی جاتی ہیں، ان کا 95 فیصد حصہ انسانی غلطی کی وجہ سے ہوتا ہے۔ 2024 میں، فشنگ حملوں میں مزید نفاست آئی ہے اور وہ زیادہ حقیقت پسندانہ ہو گئے ہیں، خاص طور پر جنریٹو AI کے استعمال سے۔
سائبر کرائم کا نام سنتے ہی اکاؤنٹس کا ہیک ہونا، ذاتی معلومات اور ڈیٹا کی چوری، اور اسپائی ویئر جیسے خیالات ذہن میں ابھرتے ہیں۔ یہ تمام خطرات اس وقت لاحق ہوتے ہیں جب ہم آن لائن جاتے ہیں۔ لہذا، لوگوں کو سائبر سیکیورٹی کی بہترین طریقوں کے بارے میں تعلیم دینا بہت ضروری ہے، جیسے کہ مضبوط پاس ورڈز استعمال کرنا، مشکوک ای میلز اور لنکس سے ہوشیار رہنا۔
مصنوعی ذہانت: ٹیکنالوجی کا انقلاب اور اخلاقی چیلنجز
سائبر سیکیورٹی کی تربیت صرف تکنیکی عملے کے لیے نہیں بلکہ ہر اس شخص کے لیے ضروری ہے جو انٹرنیٹ استعمال کرتا ہے۔ ایک جامع تربیتی پروگرام، جو مسلسل آگاہی اور نئے خطرات سے آگاہی فراہم کرے، انسانی غلطی کے خطرے کو نمایاں طور پر کم کر سکتا ہے۔ اس طرح کے اقدامات کے ذریعے ہی ہم اپنے ڈیجیٹل اثاثوں کو محفوظ بنا سکتے ہیں۔ اس سلسلے میں مزید معلومات کے لیے، آپ ڈان نیوز کی سائبر سیکیورٹی سے متعلق رپورٹ دیکھ سکتے ہیں۔
نتیجہ
سپر مارکیٹ کے فریزر پر ہیکرز کا کنٹرول حاصل کرنا ایک چھوٹی سی مثال ہے کہ ٹیکنالوجی کی دنیا میں کتنی خطرناک کمزوریاں موجود ہیں۔ IoT ڈیوائسز، کریٹیکل انفراسٹرکچر، ڈیٹا پرائیویسی، مصنوعی ذہانت کا دوہرا استعمال اور انسانی کمزوریاں – یہ سب مل کر ایک پیچیدہ سائبر سیکیورٹی چیلنج پیش کرتے ہیں۔ 2024 اور اس کے بعد، افراد، کاروباروں اور حکومتوں کو سائبر دفاع کو مضبوط بنانے، آگاہی بڑھانے اور جدید حل اپنانے کے لیے مسلسل کوششیں کرنی ہوں گی تاکہ ایک محفوظ ڈیجیٹل مستقبل کو یقینی بنایا جا سکے۔